
L'hameçonnage sur mesure au temps des AI : liens sponsorisés sur Google
Le projet d'un client nécessitait davantage de visibilité sur les événements, erreurs et journaux. La plateforme choisie (un website builder populaire) ne permettait pas de rétention des journaux et proposait une connexion à Google Cloud Monitoring pour solutionner ce besoin.
Comme la plupart des gens (je suppose), pour me rendre sur la plateforme Google Cloud, j'écris tout simplement « google cloud » dans la barre d'adresse de mon navigateur pour m'y rendre.
C’est là qu'un scénario de hameçonnage improbable s’amorce et les éléments en place sont à s'y méprendre. Encore une fois, j'en étais à l'étape finale quand le doute s'est installé : pourquoi le comportement de 1Password n'était pas celui attendu ?
Chronologie du cas réel
1. Besoin d'utiliser un service de Google Cloud
Afin de supporter un client dans le débogage de sa solution transactionnelle web, la visibilité sur ses journaux et erreurs est essentielle. Je me connecte alors à la plateforme du client (Wix) et la recommandation afin d'avoir des journaux persistants est de la connecter à Google Cloud Monitoring. Je suis donc les étapes pour la connecter, et complète cette étape sans problème.
2. Utilisation de la barre d'adresse et de recherche
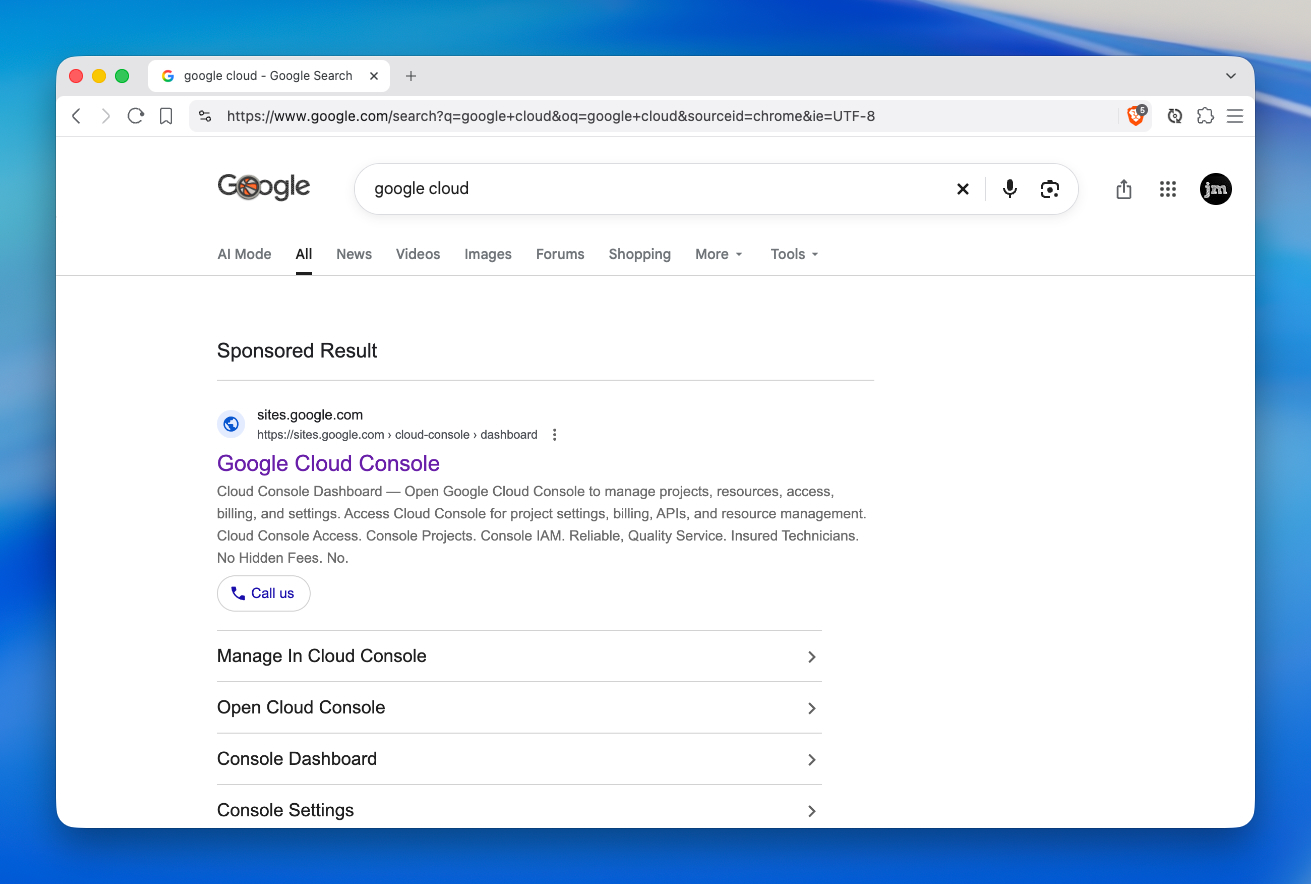
Une fois la plateforme connectée, je souhaite me rendre sur la Google Cloud Console afin d'accéder aux journaux. Je tape donc « google cloud » dans la barre d'adresse de mon navigateur (Brave), qui exécute la recherche liée sur Google.
3. Accès au site public de Google Cloud
Je clique donc sur le premier lien qui apparaît, puisque je m'attends qu'une telle recherche devrait inévitablement m'amener au bon endroit.
Il s'agit d'un lien sponsorisé, qui mène à un sous-domaine de google.com.
4. Connexion à la plateforme
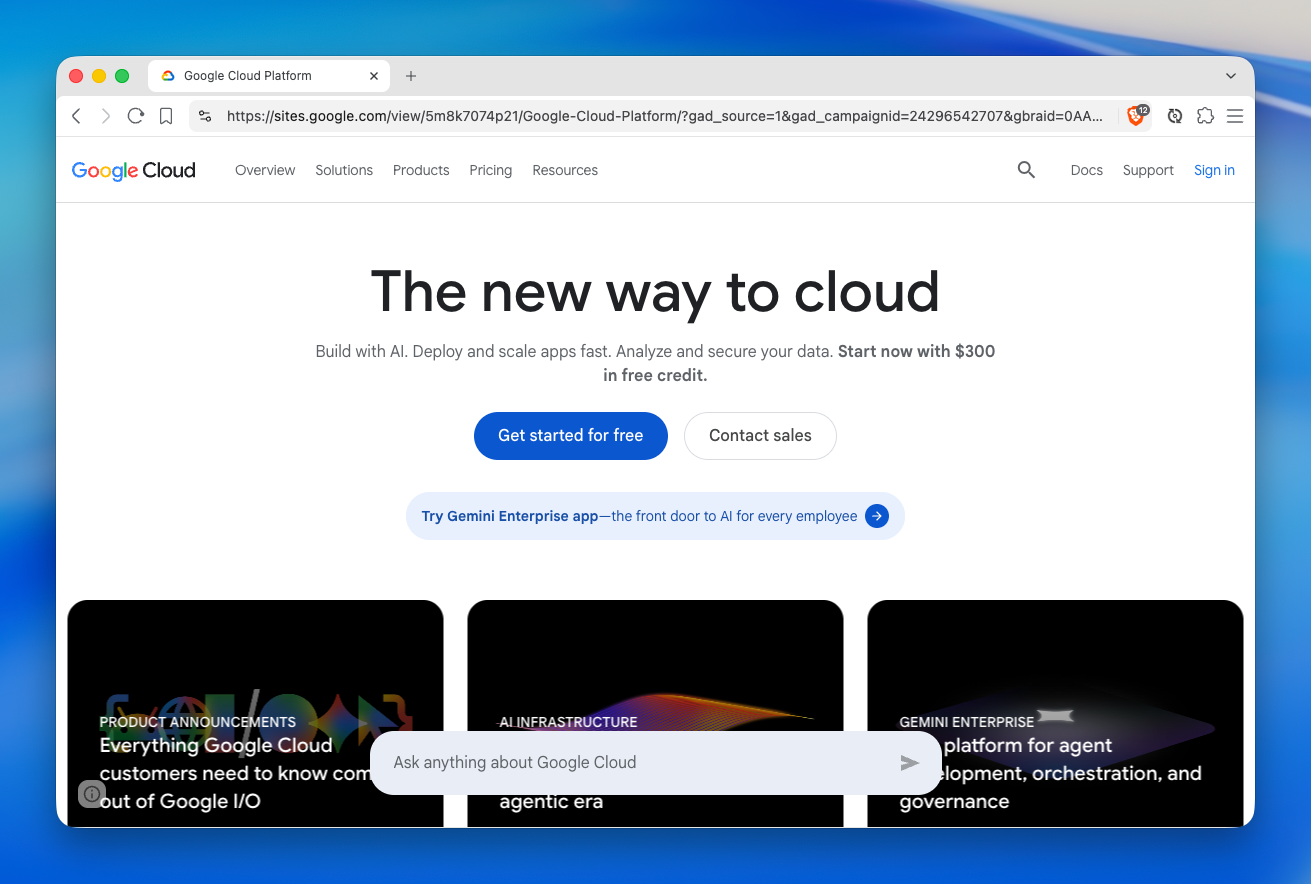
J'arrive tel que prévu sur le site public des services cloud de Google. Mais étrangement, je ne suis plus connecté. Je clique alors sur le bouton connexion et suis redirigé à l'interface de connexion de Google.
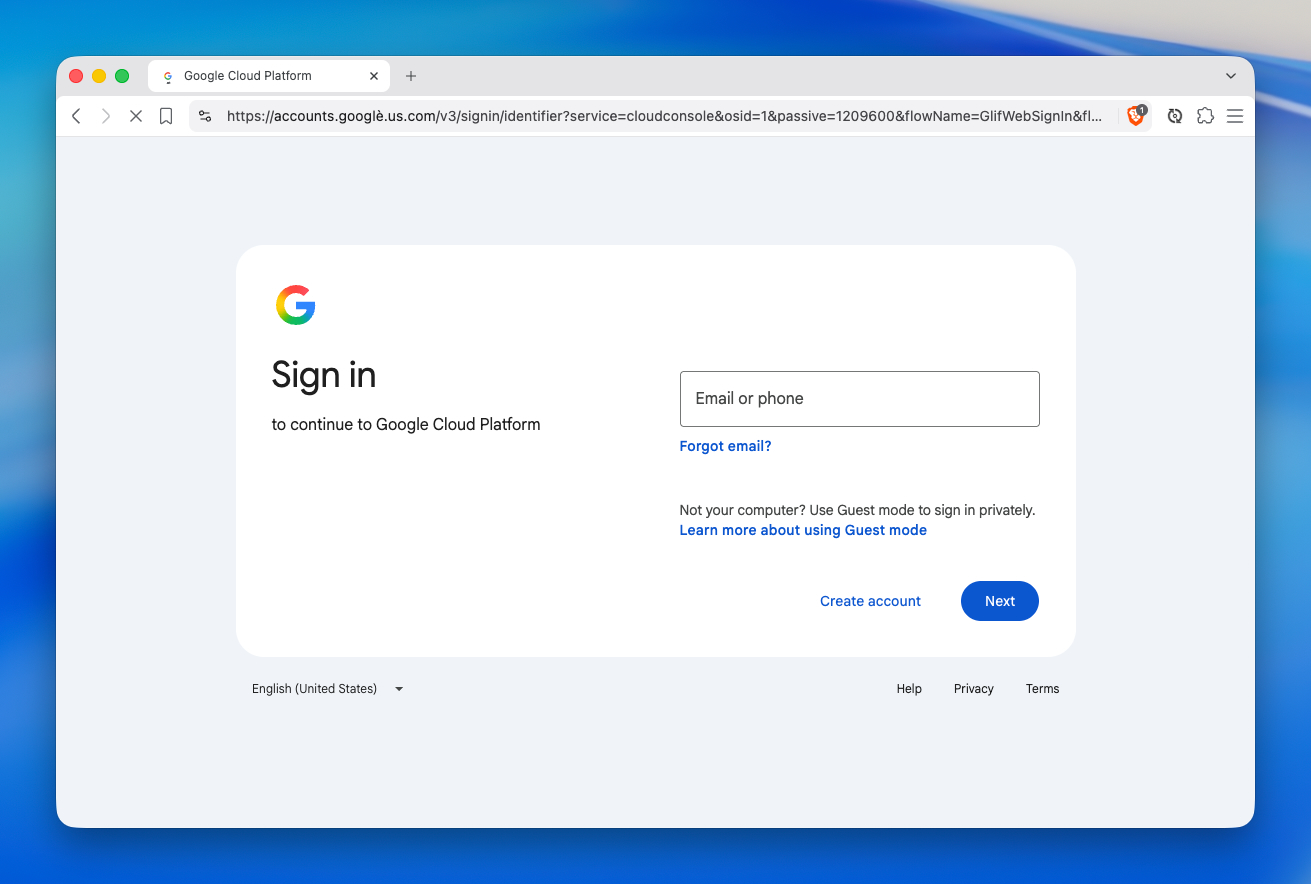
Je n'ai pas de proposition pour mes comptes habituellement enregistrés et proposée.
5. Doute et prise de recul
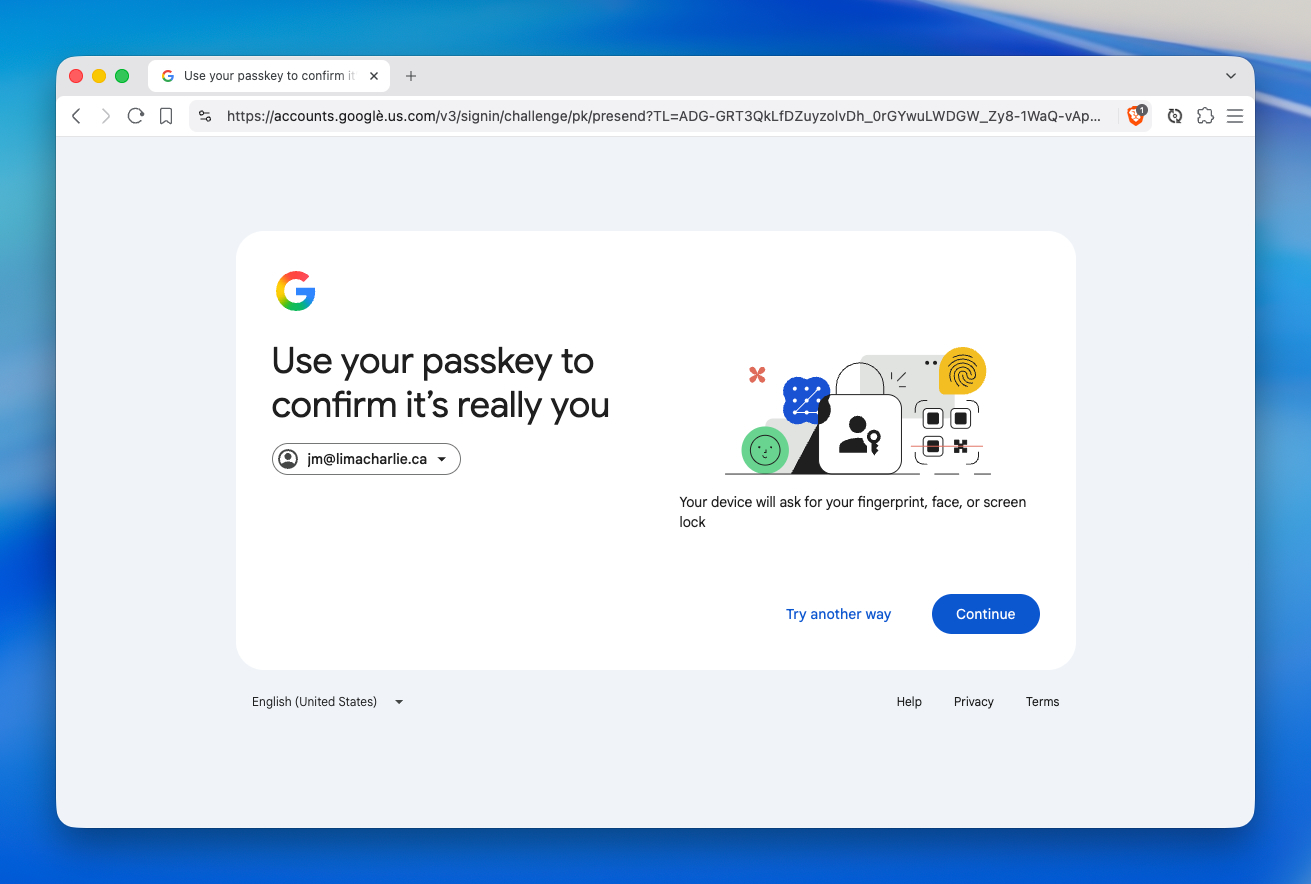
Le doute prend le dessus quand je me rend compte que 1Password ne propose pas de m'authentifier avec ma clé d'accès. Le site force la connexion avec un mot de passe, et là aussi 1Password ne propose rien.
Je valide donc l'adresse dans la barre de navigation, puisque c'est là-dessus que 1Password base ses proposition.
Ça semble bon... google... .com...
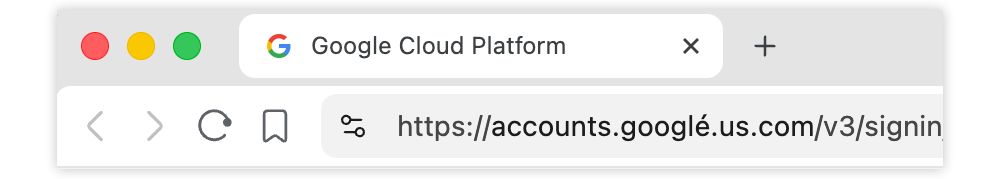
Puis soudain, la nuance me saute aux yeux... Googlé ? .us.com ?
Ce qui se passe en arrière-plan
1. Lien commandité sur Google Sites
Le subterfuge débute sur le lien commandité. Le lien passe inaperçu, puisqu'il utilise un domaine officiel de Google... mais il s'agit plutôt d'un clone bien exécuté et hébergé sur la plateforme Google Sites (sites.google.com).
2. Redirection
Au moment de cliquer sur Login, la victime est redirigée vers un autre site (googlé.us.com) qui, encore une fois, tente de passer inaperçu. Le URL tente de ressembler autant que possible au domaine officiel. Et le site web est une copie plutôt fidèle des plateformes de Google, surtout pour quelqu'un qui les utilise en anglais.
3. Entrée de l'identifiant de compte Google
On entre alors notre identifiant Google afin de débuter le processus de validation.
Afin d'ajouter à la crédibilité, le site de contrefaçon semble même relayer le compte qui tente de s'identifier au vrai service de Google. De cette manière, ils peuvent simuler la validation de compte, s'assurer qu'un compte existe bel et bien avant de poursuivre, et même retransmettre un message similaire à celui de Google, lorsque ce n'est pas le cas.
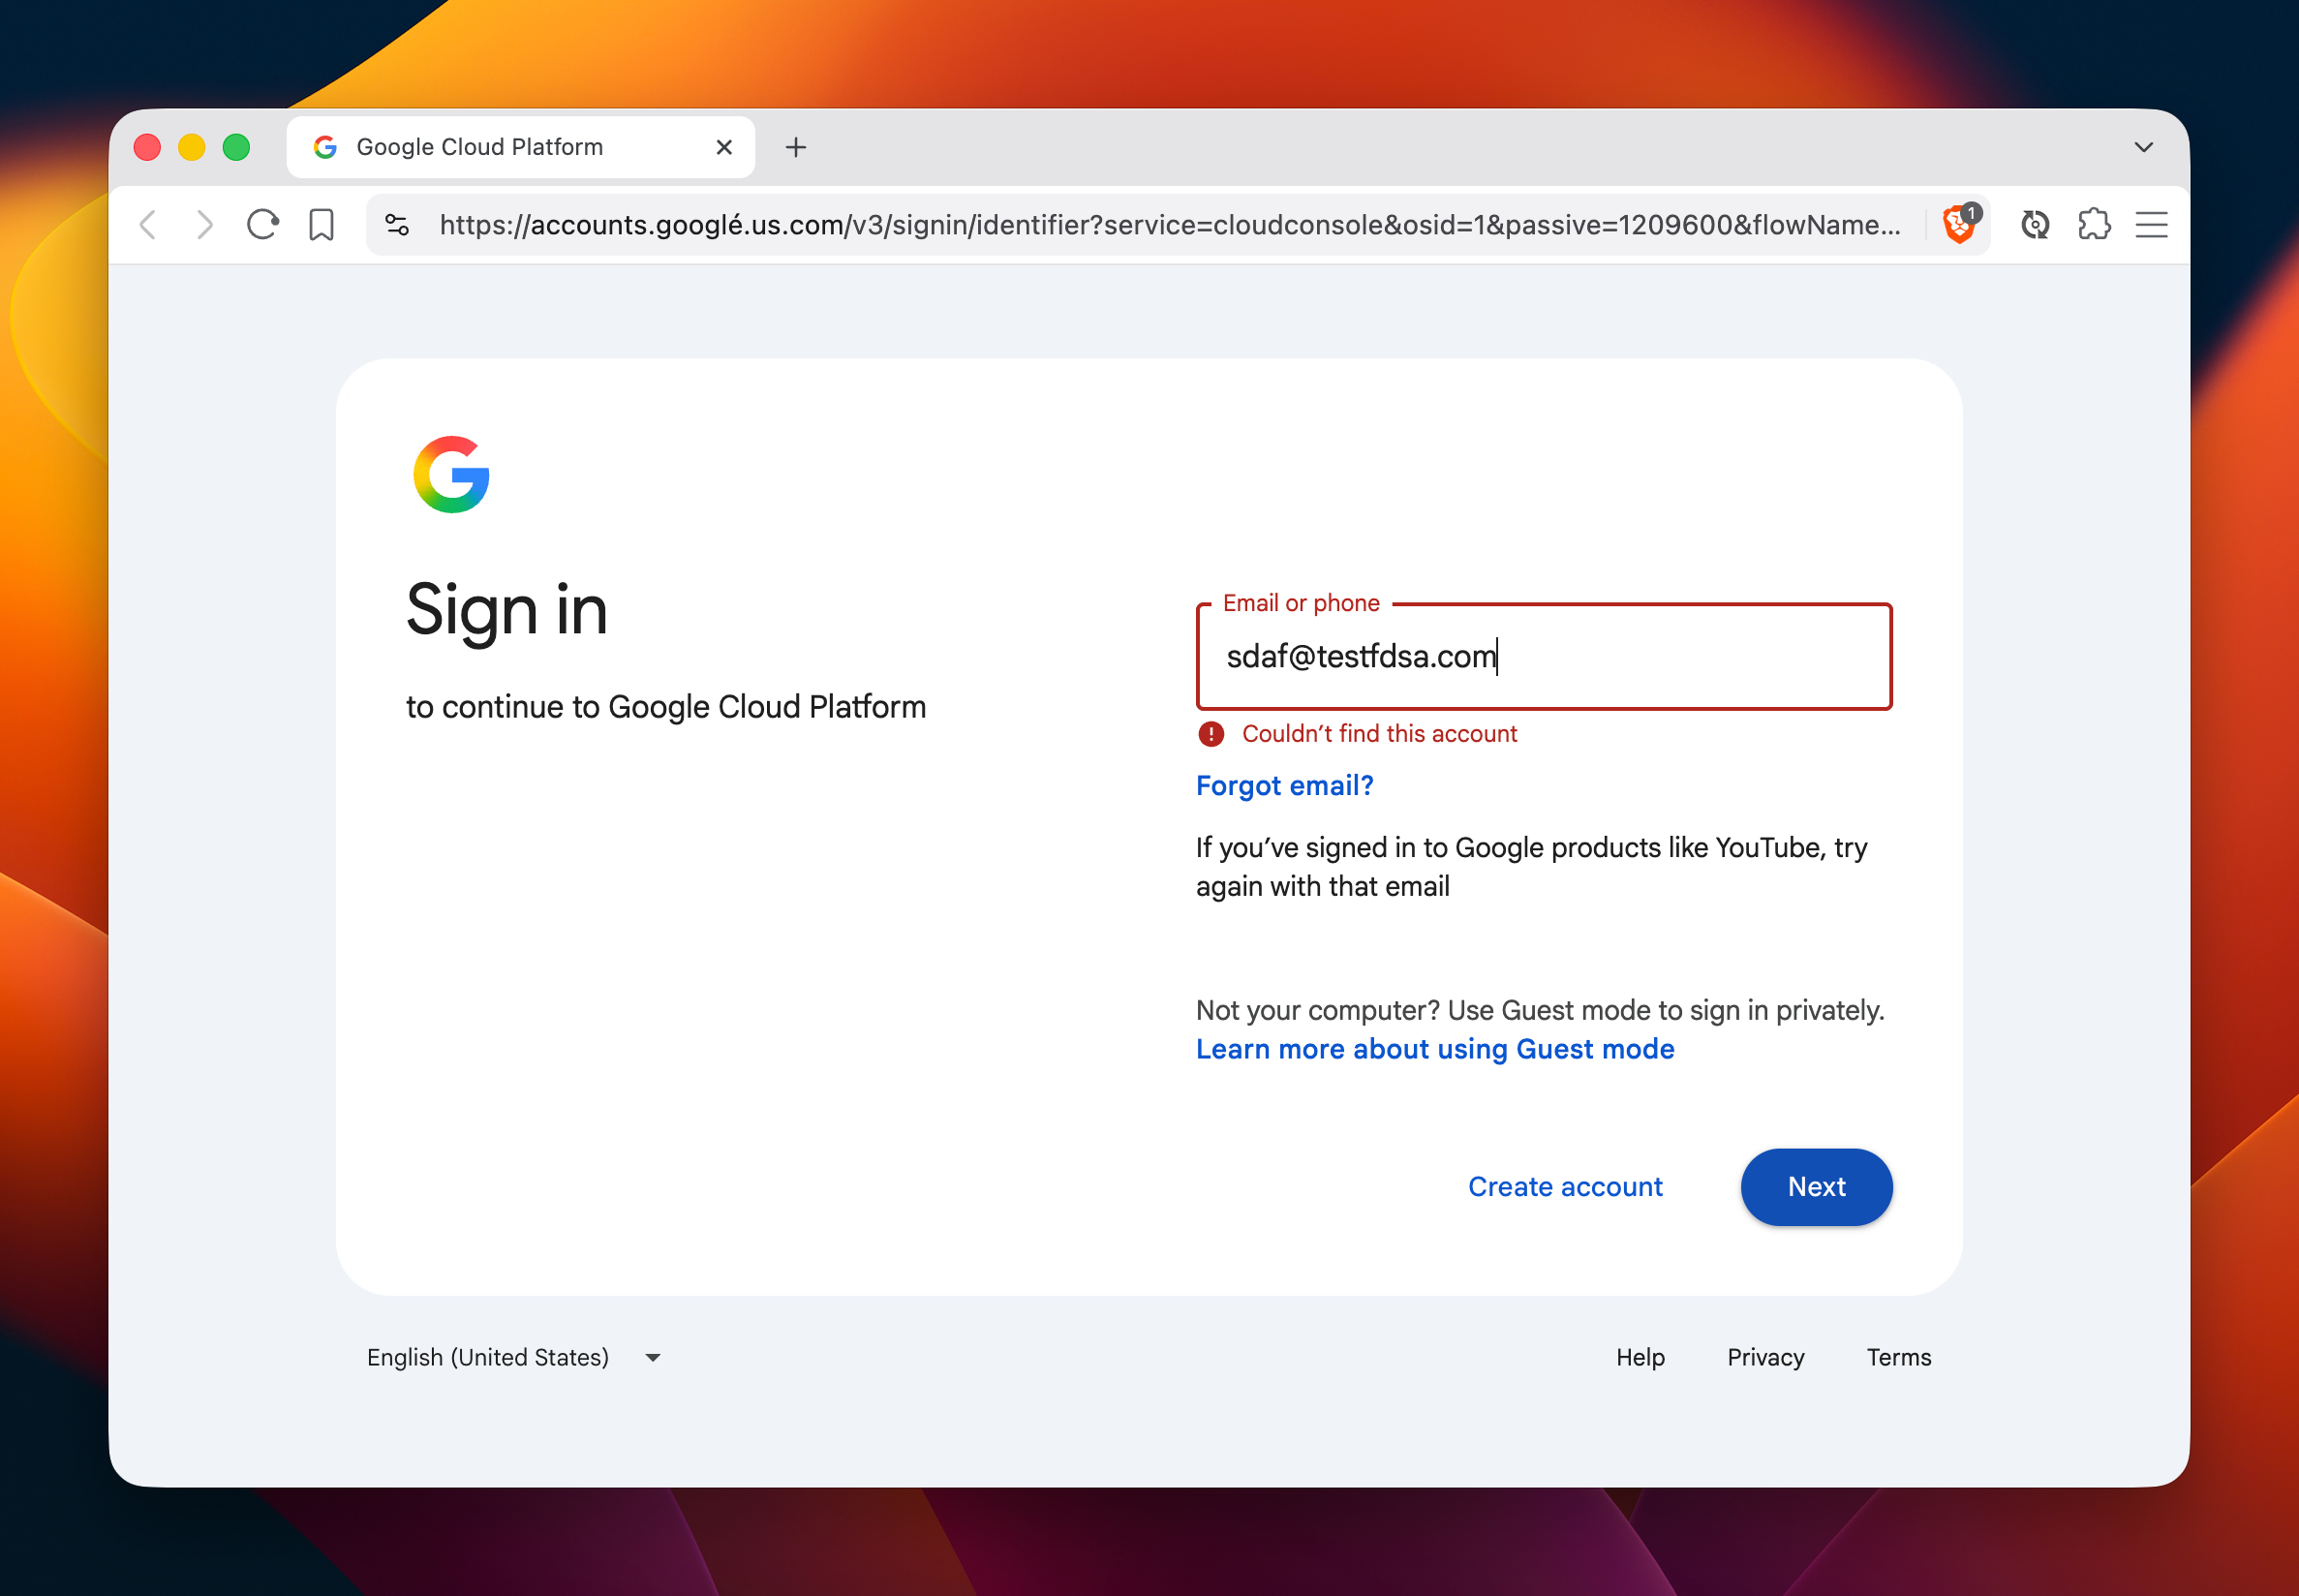
Cela contribue sans contredit à établir la confiance envers le site malveillant.
4. Entrée du mot de passe
On nous force à enter notre mot de passe (les autres options de connexion, comme les clés d'accès, sont invalides). Si on l'entre, les dommages débutent :
- S'il n'y a pas de 2FA, le pirate a un accès total au compte courriel. Il peut alors l'utiliser pour accéder à une multitude de services, puisque le compte de courriels est souvent utilisé comme méthode de 2FA/MFA.
- La combinaison de courriel et mot de passe entrée peut-être ajouté à une liste exploitable sur d'autres services. Imaginez que vous utilisiez la même combinaison de nom d'utilisateur, et de mot de passe sur un autre service : cette combinaison est connue des pirates, et éventuellement vendue pour être connue de «tous».
Qui blâmer ?
Je crois que Google a eu un grand rôle à jouer pour rendre cette attaque possible. D'abord, l'achat de liens commandités ne semble pas surveillé adéquatement. Un mot-clé aussi important que "Google Cloud" devrait être soumis à des vérifications beaucoup plus importantes. Et, à l'ère du IA, il me semble qu'il serait possible de détecter la contrefaçon de site Web sur ses propres plates-formes : une copie d'un site public de Google sur une plate-forme de site Web de Google me semble tout à fait détectable.
googlé.us.com
Comment ce domaine aussi près de celui de Google peut-il être exploité ? D'abord, les domaines avec accents sont un ajout plus récent. Ils sont très exploités par les pirates puisque les grandes entreprises ne peuvent pas réserver toutes les nuances de leur domaines disponibles. Dans le même sens, le TLD (us.com) est aussi récent et exploitable de par sa proximité avec les .com.
The .US.COM is a sub-domain of .COM and is presented as an unofficial alternative for United States. Registering your domain name under this extension can be done for defensive purposes.
Qui remercier ?
Cette fois, on peut certainement remercier 1Password, parce que c'est son comportement prévisible et rationnel qui a su éveiller mes soupçons. Les gestionnaires de mots de passe sont essentiels pour maintenir une hygiène de vie numérique adéquate. Ils m'ont encore une fois évité bien des soucis !
Tous les articles de la série
Retour à la série d'articles
L'hameçonnage sur mesure au temps des AI: faux portail d’appel d’offres